

Antivirus su Linux: serve davvero? Guida tra rischi reali e strumenti utili

Sei passato a Linux da poco, o stai per farlo, e prima o poi ti viene lo stesso dubbio che hanno avuto tutti: ma qui l’antivirus dove sta?
Vent’anni di Windows lasciano il segno. Su Windows l’icona dell’antivirus in basso a destra è quasi un organo vitale. Su Linux quell’icona non esiste, e la prima reazione è di disagio, non di sollievo.
La risposta corta è: quasi mai ti serve un antivirus tradizionale, ma non perché Linux sia magicamente immune. Il sistema è cambiato negli ultimi anni, le minacce sono cambiate, e la vecchia rassicurazione “Linux non si infetta” oggi va spiegata meglio di così.
Perché si dice che Linux sia più sicuro (ed è vero, ma non per i motivi che pensi)
I motivi classici sono ancora validi:
- Permessi rigidi: su Linux lavori quasi sempre come utente normale, non come root. Un programma malevolo lanciato dal tuo account non può toccare il sistema senza che tu gli dia esplicitamente la password.
- Repository ufficiali: installi software da fonti curate (i repo della distro, Flatpak, AUR con revisione community), non da un sito a caso trovato su Google.
- Quota di mercato desktop bassissima: chi scrive malware lo scrive per dove ci sono i bersagli, e i bersagli sono ancora su Windows.

Quello che la vecchia narrativa “Linux è sicuro” lascia fuori è il quadro reale del 2026. Le analisi di settore più recenti mostrano che il malware specifico per Linux pesa una piccola fetta (sotto il 10%) di tutto il malware globale rilevato, ma il dato che conta di più è un altro: il comportamento più registrato sui sistemi Linux è il tentativo di forzare l’accesso via SSH, non l’apertura di un file infetto. Si parla di una quota altissima di tutte le attività sospette osservate sugli endpoint Linux. Il rischio reale, oggi, non è “ho aperto un eseguibile sbagliato”: è “ho un servizio esposto su internet con una password debole”.
C’è anche un altro elemento da considerare: da quando il team del kernel Linux è diventato un’autorità indipendente per l’assegnazione delle CVE, il numero di vulnerabilità segnalate ogni anno è salito moltissimo. Non significa che il kernel sia diventato più fragile, significa che prima si vedeva meno. È un cambiamento di trasparenza, non di qualità, ma se senti dire “Linux ha migliaia di CVE all’anno” ora sai da dove viene quel numero.
Il caso che vale la pena ricordare è quello di XZ Utils del 2024: una backdoor inserita con pazienza in una libreria di compressione usatissima dalle distro, scoperta per puro caso prima che diventasse un disastro su scala globale. Non è stato un virus, non l’avrebbe fermato nessun antivirus: è stato un attacco alla catena di fornitura del software open source. È il tipo di minaccia che oggi pesa più di un virus classico.
La domanda giusta non è “mi serve un antivirus”, è “cosa rischio davvero”
Dipende da cosa fai con quel PC, non dal sistema operativo in astratto.
PC desktop o laptop personale, uso quotidiano (navigazione, documenti, gaming, lavoro da casa): no, un antivirus non ti serve. Il rischio reale per te è il phishing, le password riusate, i link sbagliati cliccati di fretta. Nessun ClamAV ti salva da quello, ti salva il buon senso.
Server con servizi esposti su internet (SSH, sito web, mail server): qui cambia tutto. Non perché “Linux sul server è meno sicuro”, ma perché un server esposto è un bersaglio attivo 24 ore al giorno, e gli attacchi brute force su SSH sono diventati il rumore di fondo di internet.
File server o mail server in rete mista con Windows: ha senso uno scanner come ClamAV, non per proteggere Linux da se stesso, ma per intercettare file infetti destinati ai client Windows che passano da quel server.
Ambienti aziendali regolamentati (sanità, pubblica amministrazione, banche): qui la scelta di un antivirus commerciale non è più una questione tecnica, è una questione di conformità e di assicurazione, e va trattata come tale.
Quindi, se usi Linux a casa, smetti di chiederti “quale antivirus installo” e inizia a chiederti “ho qualcosa esposto su internet, e se sì, è protetto bene”.
Gli strumenti open source: cosa fanno (e cosa non fanno)
ClamAV: scanner, non guardiano in tempo reale
ClamAV (attualmente alla serie 1.5.x, mantenuto da Cisco Talos) è il nome che tutti citano, ma va capito per quello che è: uno scanner on-demand, pensato per controllare file, allegati email e upload su un server, non per vigilare in background come fa un antivirus Windows. Esiste un componente, ClamOnAcc, che aggiunge una scansione “all’accesso” sui file, ma è pensato per server e casi specifici, non per un desktop normale.

Il motivo per cui ha senso su un server e non su un laptop personale è semplice: su un server con upload di utenti, o una casella di posta condivisa, ClamAV intercetta i file infetti prima che arrivino a chi può davvero subirne il danno, cioè un client Windows in rete. Su un PC Linux personale, scansionare i tuoi file con ClamAV ogni giorno non ti protegge da niente che già non eviti con un minimo di attenzione.
rkhunter e chkrootkit: utili, ma con un avviso onesto
Sono i classici tool per cercare rootkit: file modificati, stringhe sospette nel kernel, binari di sistema alterati. Funzionano insieme, in scansione incrociata, e sono leggeri.
Detto questo, va detta una cosa che raramente si legge: rkhunter mostra segni di sviluppo molto lento, e su sistemi che usano container ha un problema noto di falsi positivi, segnala come “possibile rootkit” processi che girano dentro Docker o Podman solo perché hanno UID che non esistono sull’host. Se usi container regolarmente, prendi i suoi allarmi con le pinze. Resta comunque uno strumento valido su un server “classico” senza containerizzazione, usato come secondo livello di controllo, non come unico strumento.
Lynis: lo strumento che la maggior parte degli utenti Linux dovrebbe usare al posto di un antivirus
Se devi scegliere un solo strumento da imparare, è questo. Lynis non cerca virus, audita la configurazione del tuo sistema: SSH configurato in modo debole, permessi dei file troppo aperti, firewall disattivato, aggiornamenti mancanti, kernel non irrobustito. Alla fine ti dà un punteggio di hardening e una lista di correzioni concrete.

Il perché è semplice: la statistica più scomoda della sicurezza informatica negli ultimi anni dice che la maggior parte delle violazioni nasce da configurazioni sbagliate, non da malware sofisticato. Lynis attacca esattamente quel problema, è gratuito, open source, non richiede installazione e funziona anche su un sistema desktop con un comando solo.
Tabella riassuntiva: chi usa cosa
| Strumento | Cosa fa | Ha senso per te se… |
|---|---|---|
| ClamAV | Scansiona file e email su richiesta, cerca malware conosciuto | Gestisci un server con upload, mail o file condivisi anche con Windows |
| rkhunter / chkrootkit | Cerca rootkit e modifiche sospette al sistema | Hai un server “classico”, senza container, e vuoi un secondo controllo |
| Lynis | Controlla la configurazione e dà un punteggio di sicurezza | Vuoi sapere davvero quanto è sicuro il tuo sistema, desktop o server |
| Antivirus commerciale (ESET, Sophos, Kaspersky, Bitdefender) | Protezione continua, console centralizzata, supporto | Gestisci più macchine in azienda o devi rispettare normative di settore |
E gli antivirus commerciali? Quando hanno davvero senso
Esistono, e per certi contesti sono la scelta giusta: ESET NOD32 for Linux, Sophos Antivirus for Linux, Kaspersky Endpoint Security for Linux, Bitdefender GravityZone. Sono pensati per server e flotte aziendali, con console di gestione centralizzata, non per il desktop di casa.
Sui costi non ti do numeri precisi spacciandoli per definitivi, perché la maggior parte di questi prodotti lavora a preventivo per le aziende e i listini cambiano spesso. Quello che puoi sapere oggi: Sophos offre una versione gratuita per un singolo dispositivo, utile come test; le soluzioni aziendali come Bitdefender GravityZone hanno tagli minimi di licenza (decine di dispositivi e qualche server), e ESET o Kaspersky per ambienti enterprise vanno quotati direttamente con il rivenditore. Se ti serve per davvero, in un contesto aziendale, è un costo da metter a budget come una qualsiasi altra voce IT, non una spesa impulsiva da 30 euro.
Per un utente domestico, spendere su un antivirus commerciale per Linux non ha quasi mai senso. Non perché siano prodotti scadenti, ma perché il rischio che dovrebbero coprire, per un PC personale, semplicemente non è quello dominante.
Le buone pratiche che valgono più di qualsiasi antivirus
Questa è la parte che conta davvero, ed è anche la più sottovalutata:
- Aggiorna sempre il sistema. La maggior parte delle vulnerabilità sfruttate sono note da tempo e già corrette, il problema è chi non aggiorna.
- Installa solo da repository ufficiali, Flatpak verificati o AUR con criterio. Controlla sempre cosa stai installando prima di darci
sudo. - Proteggi SSH se è esposto su internet: cambia la porta predefinita, disattiva il login root diretto, usa le chiavi invece della password, e installa
fail2banper bloccare automaticamente chi tenta il brute force. Dato quanto pesa oggi questo tipo di attacco, è la misura con il miglior rapporto tra sforzo e protezione che puoi adottare. - Tieni attivo un firewall, anche solo
ufwcon poche regole essenziali, soprattutto se ti connetti spesso a reti pubbliche. - Cifra il disco se ci sono dati sensibili, perché un computer rubato o perso è un rischio molto più concreto di un virus.
- Fai backup regolari e fuori linea, perché contro un ransomware ben fatto la miglior difesa non è prevenirlo al cento per cento, è poter ripristinare senza pagare nessuno.
Nessuno di questi punti costa qualcosa, e insieme valgono più di qualsiasi licenza antivirus.

Il caso pratico: un desktop CachyOS o Arch a uso personale
Se il tuo scenario è un PC desktop con una distro come CachyOS o Arch, usato per lavoro, gaming e navigazione normale, la mia opinione è netta: non installare un antivirus, e non perché “non serve a niente in generale”, ma perché per quel caso specifico il rapporto tra l’impegno di gestirlo e il rischio che copre è sbilanciato.
Quello che farei davvero: un giro di Lynis ogni tanto per controllare la configurazione, ufw attivo con poche regole, aggiornamenti automatici o quasi, e attenzione a cosa scarichi e installi da fonti non ufficiali. Se quel PC espone qualcosa su internet, anche solo un server di gioco o un servizio di accesso remoto, allora sì, vale la pena guardare anche a fail2ban e a una scansione ClamAV periodica sulle cartelle condivise.

Origimagic C4 Air
Ryzen 5 3500U · 8 Gb DDR4 · 256 GB
WiFi 5, BT5.0 · 3x USB-A 3.2, 1x USB-A 2.0, 1x USB-C 1080, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan, 1x DC-IN

GMKtec Mini PC EVO-X2 64+2T
AMD Ryzen™ AI Max+ 395 · 64 GB LPDDR5 · 2 TB
Wi-Fi 7, Bt5.4 · 3× USB-A 3.2 Gen2, 2× USB4, 2x USB 2.0, 1× lettore SD, 1x DP1.4, 1 HDMI 2.1, 2× jack audio 3,5mm

Beelink SER9
AMD Ryzen AI 7 H350 · 32GB LPDDR5X · 1TB SSD PCIe4.0
Wi‑Fi 6, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 2x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 1x Lan 2,5G, 1x DC-IN

GEEKOM A9Max
AMD Ryzen AI 9 HX 370 · 32 GB DDR5 · 2TB SSD
WiFi 7, BT5.4 · 5x USB-A 3.2, 1x USB-A 2.0, 2x USB-C, 2x HDMI, 1x Jack audio, 2x Lan 2.5G, 2.5G, 1x DC-IN

NiPoGi AM21
Ryzen 7 8745HS · 16 GB DDR5 · 512 GB
Wi-Fi 6 bt 5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB4, 1x USB-C, 2x HDMI, 1x Jack audio 3.5mm, 1x DC-IN (alimentazione)

GMKtec Nucbox G10
AMD Ryzen 5 3500U · 16 GB DDR4 · 512 GB
Wi-Fi 5 BT 5.0 · 2x USB3.2, 1 USB-C, 1x USB2.0, 1x HDMI 2.1, 1x DP 1.4, 1x 2,5LAN

NiPoGi E3B
AMD 7430U · 16 GB LPDDR4 · 512 GB SSD
6x USB 3.2, 1x USB-C, 1x Lan, 1x DP1.4, 1x HDMI2.0, 1 Jack 3,5
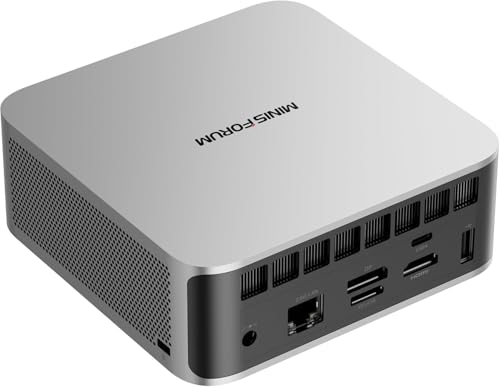
MINISFORUM X1 Lite-255
AMD Ryzen 7 · 16 GB DDR5 · 512 GB
Wi-Fi 7, Bt 5.4 · 2x USB-A 3.2, 2 x USB4, 1x Lan2.5, 1x HDMI2.1, 1x DP2.0, 1x Oculink

GMKtec M5 Ultra
AMD Ryzen 7 7730U · 16GB DDR4 · 1TB SSD
WiFi 6e, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 2.5G, 1x DC-IN
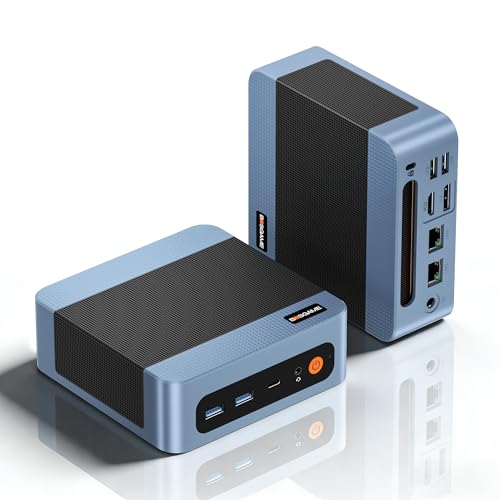
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN
Domande frequenti
Esistono virus che colpiscono Linux? Sì, esistono, in particolare malware che colpisce server, dispositivi IoT basati su Linux e infrastrutture cloud. Sul desktop personale resta una minaccia marginale rispetto a phishing e configurazioni sbagliate.
Devo usare sia rkhunter che Lynis? Sono strumenti diversi e complementari: rkhunter cerca segni di compromissione, Lynis valuta la configurazione generale. Se devi partire da uno solo, parti da Lynis.
In pratica
Se sei arrivato fin qui aspettandoti il nome di “il miglior antivirus per Linux”, la risposta è che probabilmente non ti serve cercarlo. Ti serve aggiornare il sistema, controllare la configurazione con Lynis una volta ogni tanto, proteggere bene SSH se è esposto, e usare la testa prima di cliccare su qualcosa. È meno comodo di un’icona verde in basso a destra, ma è quello che ti protegge.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.