
Aggiornamento di sicurezza PHP in arrivo

PHP, il popolare linguaggio di scripting lato server, è al centro di un importante avviso di sicurezza. Il team di sicurezza di PHP ha annunciato l’imminente rilascio di una patch critica.
Questo aggiornamento è considerato ad alto rischio e interessa tutti gli utenti di PHP. Leggi qui: l’articolo originale su LWN. Per chi non ha familiarità, PHP è un linguaggio di programmazione ampiamente utilizzato per lo sviluppo web dinamico e alimenta una vasta gamma di siti web e applicazioni in tutto il mondo. Leggi qui: Come entrare nel BIOS o UEFI: guida completa.
Data e preparazione all’aggiornamento
L’aggiornamento di sicurezza sarà disponibile a partire dalle 14:00 UTC del 21 ottobre. Il team di PHP raccomanda vivamente che tutti gli utenti si preparino in anticipo per facilitare un aggiornamento rapido e senza problemi non appena la patch verrà rilasciata. Questa preparazione è fondamentale per mitigare potenziali vulnerabilità e garantire la continua integrità dei siti web e delle applicazioni basate su PHP.
Implicazioni per gli utenti finali
Chiunque gestisca un sito web o un’applicazione che utilizza PHP deve prestare attenzione a questo avviso. L’aggiornamento non è opzionale; si tratta di una misura essenziale per proteggere i siti da potenziali attacchi e sfruttamenti. Ritardare l’installazione della patch potrebbe lasciare le applicazioni vulnerabili, esponendo dati sensibili e compromettendo la funzionalità del sito web.
Cosa significa questo per i server Linux
PHP è particolarmente diffuso su Linux, alimentando gran parte del web grazie alla sua compatibilità e flessibilità. Questo aggiornamento di <sicurezza colpisce direttamente gli amministratori di sistema che gestiscono server basati su Linux. Sarà necessario applicare la patch a tutte le installazioni di <PHP presenti sui loro sistemi per garantire una protezione completa. Questo include server web come Apache e Nginx, dove <PHP viene spesso utilizzato come modulo o tramite FastCGI.
La preparazione all’aggiornamento comporta la verifica della versione di <PHP in esecuzione sul server. Gli amministratori dovrebbero anche assicurarsi di avere un backup aggiornato dei file e dei database del sito web, nel caso in cui l’aggiornamento causasse problemi imprevisti. È importante testare l’aggiornamento in un ambiente di staging prima di applicarlo al server di produzione per evitare interruzioni del servizio.
La sicurezza è una priorità assoluta nel mondo digitale odierno, e questo aggiornamento di <PHP sottolinea l’importanza della manutenzione regolare e dell’applicazione tempestiva delle patch. Trascurare gli aggiornamenti di <sicurezza può avere conseguenze disastrose per individui e organizzazioni. Per chi utilizza distribuzioni Linux come Ubuntu, Fedora o Debian, è probabile che i pacchetti aggiornati vengano resi disponibili tramite i canali di gestione dei pacchetti standard.
Un’altra considerazione importante è la compatibilità. Anche se l’aggiornamento dovrebbe essere retrocompatibile con la maggior parte delle applicazioni, potrebbero esserci casi in cui sono necessari piccoli aggiustamenti o modifiche al codice per garantire che tutto funzioni correttamente dopo l’installazione della patch. È sempre una buona pratica rivedere le note di rilascio e i log degli errori dopo l’aggiornamento per identificare eventuali problemi.
Oltre all’applicazione dell’aggiornamento, gli amministratori dovrebbero anche prendere in considerazione l’implementazione di altre misure di <sicurezza, come firewall, sistemi di rilevamento delle intrusioni e scansioni regolari delle vulnerabilità. Questi strumenti possono fornire livelli aggiuntivi di protezione contro potenziali minacce.
L’aggiornamento della versione di PHP non è solo una questione tecnica, ma anche un aspetto cruciale per la fiducia degli utenti. Dimostrare che si prendono sul serio le questioni di <sicurezza contribuisce a creare un ambiente online più sicuro e affidabile per tutti.
Questo aggiornamento è una dimostrazione dell’impegno continuo del team di <PHP nel fornire un linguaggio di scripting web sicuro e affidabile. Ascoltando la comunità e rispondendo prontamente alle vulnerabilità, contribuiscono a mantenere l’integrità dell’ecosistema web.
In conclusione, questo aggiornamento di <sicurezza per PHP è un avviso che non va ignorato. Tutti gli utenti dovrebbero prepararsi ad applicare la patch il 21 ottobre per proteggere i loro siti web e le loro applicazioni da potenziali minacce. Un approccio proattivo alla <sicurezza è essenziale nel mondo digitale di oggi.
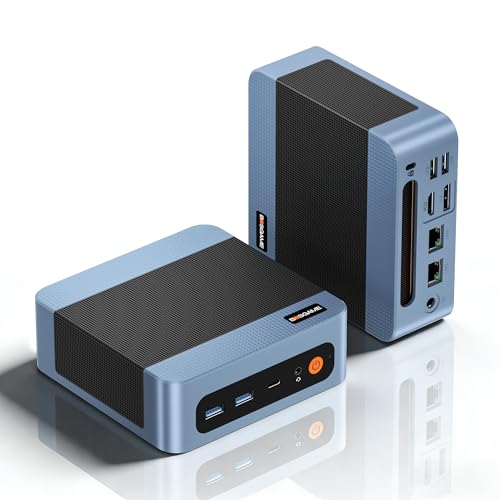
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN

MINISFORUM AI X1 Pro
HX370 · 32 GB DDR5 · 1 TB
Wi-Fi 7 BT 5.4 · 2× USB-A 3.2 Gen2, 2× USB4, 1x USB 2.0, 1x DP2.0, 1 HDMI 2.1, 1× jack audio 3,5mm, Oculink
Non disponibile su Amazon
GMKtec M5 Ultra
AMD Ryzen 7 7730U · 16GB DDR4 · 1TB SSD
WiFi 6e, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 2.5G, 1x DC-IN

GMKtec Nucbox G10
AMD Ryzen 5 3500U · 16 GB DDR4 · 512 GB
Wi-Fi 5 BT 5.0 · 2x USB3.2, 1 USB-C, 1x USB2.0, 1x HDMI 2.1, 1x DP 1.4, 1x 2,5LAN

NiPoGi E3B
AMD 7430U · 16 GB LPDDR4 · 512 GB SSD
6x USB 3.2, 1x USB-C, 1x Lan, 1x DP1.4, 1x HDMI2.0, 1 Jack 3,5

NiPoGi AM21
Ryzen 7 8745HS · 16 GB DDR5 · 512 GB
Wi-Fi 6 bt 5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB4, 1x USB-C, 2x HDMI, 1x Jack audio 3.5mm, 1x DC-IN (alimentazione)

Raspberry Pi 4
Quad-Core Cortex A72 · 4 GB LPDDR4 · 64 GB
W-Fi, Bt 5.0 · 2x USB3.0, 2x USB2.0, 2x Micro HDMI

GEEKOM A9Max
AMD Ryzen AI 9 HX 370 · 32 GB DDR5 · 2TB SSD
WiFi 7, BT5.4 · 5x USB-A 3.2, 1x USB-A 2.0, 2x USB-C, 2x HDMI, 1x Jack audio, 2x Lan 2.5G, 2.5G, 1x DC-IN

NiPoGi P1
ΑΜD PRO 7330U · 16 GB DDR4 · 256 GB
Wi-Fi 5 - Bt 4.2 · 1x HDMI2.0, 1x USB3.2 Type-C, 1x DP1.4, 1x LAN RJ45, 6x USB3.2 Gen1, 1x jack audio e 1x porta DC

Origimagic C4 Air
Ryzen 5 3500U · 8 Gb DDR4 · 256 GB
WiFi 5, BT5.0 · 3x USB-A 3.2, 1x USB-A 2.0, 1x USB-C 1080, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan, 1x DC-IN
Non disponibile su AmazonÈ importante rimanere informati sulle ultime vulnerabilità e patch per garantire la sicurezza dei propri sistemi. L’aggiornamento tempestivo è sempre la migliore difesa contro le minacce online.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.