
Kernel Linux: Vulnerabilita Esposte per Errore

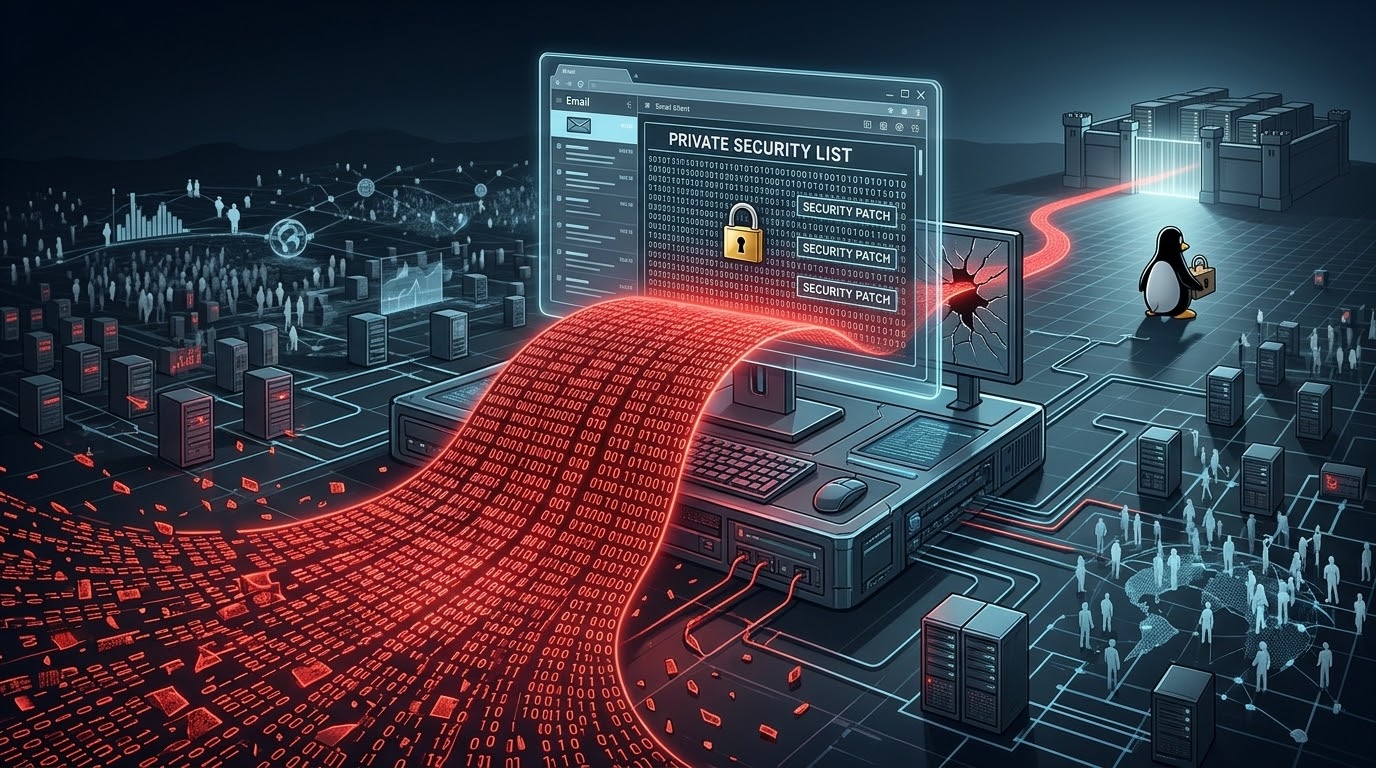
Diverse vulnerabilità nel kernel Linux sono state inavvertitamente pubblicate sulla mailing list pubblica del kernel, anziché sulla lista privata dedicata alla sicurezza. L’incidente è avvenuto nella notte tra il 21 e il 22 ottobre.
Il kernel Linux è il cuore di ogni distribuzione Linux, garantendo l’interazione tra hardware e software. leggi qui: l’articolo originale su Phoronix. Questo tipo di esposizione, sebbene accidentale, solleva preoccupazioni sulla sicurezza e richiede una rapida risposta da parte degli sviluppatori. leggi qui: Kernel Linux: Nuove Regole per le Patch di Sicurezza.
Dettagli sulle Vulnerabilità
Al momento, non sono state rilasciate patch ufficiali per correggere le vulnerabilità nel kernel mainline. Tuttavia, alcuni fix sono già in fase di test o sono stati inseriti nei branch “-next”, indicando che gli sviluppatori stanno lavorando attivamente per risolvere il problema. La gravità delle vulnerabilità è elevata, con punteggi CVSS che raggiungono fino a 9.0 su una scala da 0 a 10. Questo significa che potrebbero consentire l’esecuzione di codice arbitrario o causare denial-of-service.
Implicazioni per la Sicurezza
La pubblicazione accidentale dei dettagli delle vulnerabilità sulla mailing list pubblica potrebbe aver fornito informazioni preziose a potenziali attaccanti. Anche se i fix non sono ancora disponibili, la conoscenza dell’esistenza di queste falle può consentire loro di sviluppare exploit e prepararsi ad attaccare sistemi vulnerabili prima che le patch vengano rilasciate. Questo sottolinea l’importanza di un processo di gestione delle vulnerabilità robusto e sicuro. Un sistema efficiente dovrebbe garantire che le informazioni sensibili siano condivise solo con i soggetti autorizzati, come i membri del team di sicurezza del kernel.
Patch in Fase di Sviluppo
Nonostante l’incidente, la reazione degli sviluppatori del kernel Linux è stata rapida e proattiva. Diversi fix sono già stati creati e sottoposti a test. L’inclusione di alcune patch nei branch “-next” suggerisce che potrebbero essere incluse in una delle prossime release del kernel. Questo dimostra l’impegno della comunità open source nel mantenere la sicurezza e la stabilità del sistema operativo. Il processo di sviluppo collaborativo consente di identificare e risolvere le vulnerabilità in modo tempestivo ed efficiente.
L’architettura multi-kernel, come quella implementata in Linux 7.0-mk2, potrebbe offrire un ulteriore livello di sicurezza mitigando l’impatto delle vulnerabilità. Separando i componenti critici del sistema in kernel distinti, è possibile limitare la propagazione degli attacchi e ridurre il rischio di compromissione dell’intero sistema. Anche l’adozione di tecnologie come Rust, utilizzata nello sviluppo del driver NVIDIA Nova, può contribuire a migliorare la sicurezza dei driver GPU su Linux. La sua enfasi sulla sicurezza della memoria e la prevenzione degli errori possono ridurre significativamente il numero di vulnerabilità nei driver.
Misure Preventive per gli Utenti
Gli utenti Linux possono adottare alcune misure preventive per proteggere i propri sistemi dalle vulnerabilità. Mantenere il kernel e tutti i pacchetti software aggiornati è fondamentale, in quanto le patch di sicurezza vengono spesso incluse negli aggiornamenti. Abilitare un firewall e configurarlo correttamente può aiutare a bloccare gli attacchi provenienti da fonti esterne. Utilizzare password complesse e abilitare l’autenticazione a due fattori possono proteggere gli account utente da accessi non autorizzati.
È importante monitorare regolarmente i log di sistema per rilevare eventuali attività sospette. L’utilizzo di strumenti di intrusion detection e prevention può aiutare a identificare e bloccare gli attacchi in tempo reale. Infine, è consigliabile eseguire backup regolari dei dati importanti per proteggersi dalla perdita di dati in caso di compromissione del sistema.

GEEKOM A9Max
AMD Ryzen AI 9 HX 370 · 32 GB DDR5 · 2TB SSD
WiFi 7, BT5.4 · 5x USB-A 3.2, 1x USB-A 2.0, 2x USB-C, 2x HDMI, 1x Jack audio, 2x Lan 2.5G, 2.5G, 1x DC-IN
Non disponibile su Amazon
NiPoGi AM21
Ryzen 7 8745HS · 16 GB DDR5 · 512 GB
Wi-Fi 6 bt 5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB4, 1x USB-C, 2x HDMI, 1x Jack audio 3.5mm, 1x DC-IN (alimentazione)
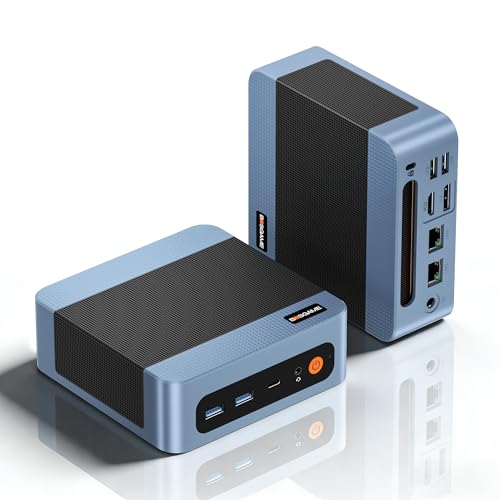
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN

GMKtec Mini PC EVO-X2 64+2T
AMD Ryzen™ AI Max+ 395 · 64 GB LPDDR5 · 2 TB
Wi-Fi 7, Bt5.4 · 3× USB-A 3.2 Gen2, 2× USB4, 2x USB 2.0, 1× lettore SD, 1x DP1.4, 1 HDMI 2.1, 2× jack audio 3,5mm

GMKtec M5 Ultra
AMD Ryzen 7 7730U · 16GB DDR4 · 1TB SSD
WiFi 6e, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 2.5G, 1x DC-IN

NiPoGi E3B
AMD 7430U · 16 GB LPDDR4 · 512 GB SSD
6x USB 3.2, 1x USB-C, 1x Lan, 1x DP1.4, 1x HDMI2.0, 1 Jack 3,5

MINISFORUM AI X1 Pro
HX370 · 32 GB DDR5 · 1 TB
Wi-Fi 7 BT 5.4 · 2× USB-A 3.2 Gen2, 2× USB4, 1x USB 2.0, 1x DP2.0, 1 HDMI 2.1, 1× jack audio 3,5mm, Oculink
Non disponibile su Amazon
NiPoGi P1
ΑΜD PRO 7330U · 16 GB DDR4 · 256 GB
Wi-Fi 5 - Bt 4.2 · 1x HDMI2.0, 1x USB3.2 Type-C, 1x DP1.4, 1x LAN RJ45, 6x USB3.2 Gen1, 1x jack audio e 1x porta DC

Beelink SER9
AMD Ryzen AI 7 H350 · 32GB LPDDR5X · 1TB SSD PCIe4.0
Wi‑Fi 6, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 2x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 1x Lan 2,5G, 1x DC-IN

Origimagic C4 Air
Ryzen 5 3500U · 8 Gb DDR4 · 256 GB
WiFi 5, BT5.0 · 3x USB-A 3.2, 1x USB-A 2.0, 1x USB-C 1080, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan, 1x DC-IN
Non disponibile su AmazonL’incidente ha evidenziato la necessità di migliorare i processi di gestione delle vulnerabilità nel progetto kernel Linux. Ulteriori misure potrebbero essere implementate per garantire che le informazioni sensibili siano condivise solo con i soggetti autorizzati e che le patch vengano rilasciate tempestivamente. La collaborazione tra gli sviluppatori, i ricercatori della sicurezza e la comunità degli utenti è fondamentale per mantenere un ecosistema Linux sicuro e affidabile.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.