
Linux: ibernazione sicura finalmente possibile

Linux si appresta a risolvere una limitazione di lunga data. Nuovi patch al kernel promettono di abilitare la funzione di ibernazione anche in modalità Secure Boot e Lockdown Mode, aprendo nuove prospettive per la gestione energetica e la sicurezza del sistema.
La modalità Lockdown Mode è una funzionalità di sicurezza integrata nel kernel Linux che limita le capacità di modificare l’immagine del kernel in esecuzione o di accedere a dati sensibili dalla memoria. Questo meccanismo, attivabile durante il boot con UEFI Secure Boot o manualmente dall’amministratore, pur offrendo un elevato livello di protezione, tradizionalmente impediva l’utilizzo dell’ibernazione. leggi qui: la notizia su Phoronix. leggi qui: Google e Linux Kernel: ottimizzazioni in arrivo.
Lockdown Mode e le sue limitazioni
Fino ad ora, l’attivazione della modalità Lockdown rendeva impossibile avviare il processo di ibernazione. Questo perché il salvataggio dello stato del sistema in memoria per poi ripristinarlo al risveglio richiederebbe modifiche alla memoria del kernel, un’operazione bloccata dalle restrizioni imposte dalla modalità Lockdown. La motivazione dietro questa limitazione è chiara: impedire a potenziali attacchi di manipolare lo stato del sistema durante il processo di ibernazione e ripristino, compromettendo la sicurezza complessiva. Questa scelta progettuale, sebbene lodevole in termini di sicurezza, ha rappresentato un inconveniente per gli utenti che desideravano beneficiare sia della protezione offerta dal Lockdown Mode sia della praticità dell’ibernazione.
La soluzione proposta dai nuovi patch
I nuovi patch proposti mirano a risolvere questo problema introducendo un meccanismo che consenta l’ibernazione anche in modalità Lockdown Mode, senza compromettere la sicurezza del sistema. La soluzione prevede una gestione più precisa delle modifiche alla memoria durante il processo di ibernazione, garantendo che solo le aree necessarie vengano modificate e che queste siano protette da accessi non autorizzati. I dettagli implementativi specifici dei patch sono complessi, ma l’idea fondamentale è quella di creare un “sandbox” sicuro all’interno del kernel in cui il processo di ibernazione possa operare senza violare le restrizioni imposte dalla modalità Lockdown. Questo approccio permette di mantenere l’integrità della memoria del kernel e di prevenire attacchi che potrebbero sfruttare la vulnerabilità precedentemente presente.
I test preliminari sembrano indicare che i nuovi patch funzionano correttamente, consentendo l’ibernazione e il ripristino del sistema senza errori o problemi di sicurezza. Naturalmente, saranno necessarie ulteriori prove e verifiche per garantire la stabilità e l’affidabilità della soluzione in diversi scenari d’uso. La comunità Linux, nota per il suo rigore nella valutazione delle modifiche al kernel, svolgerà un ruolo fondamentale in questo processo di verifica.
Impatto sull’esperienza utente
L’abilitazione dell’ibernazione in modalità Lockdown Mode rappresenta un significativo passo avanti per l’esperienza utente. Gli utenti che necessitano di un elevato livello di sicurezza, come ad esempio coloro che gestiscono dati sensibili o utilizzano il sistema in ambienti critici, potranno ora beneficiare della praticità dell’ibernazione senza dover rinunciare alla protezione offerta dal Lockdown Mode. Questo si traduce in una maggiore flessibilità e in un migliore controllo sulla gestione energetica del sistema. Immaginate di poter ibernare il vostro portatile con Linux dopo una lunga sessione di lavoro, sapendo che i vostri dati sono al sicuro anche quando il dispositivo è spento. Non solo, questa funzionalità potrebbe essere particolarmente utile per i dispositivi embedded e i sistemi IoT, dove la sicurezza e l’efficienza energetica sono fondamentali.
L’integrazione di queste modifiche nel kernel Linux principale richiederà il consenso dei manutentori del kernel. Tuttavia, data l’importanza della funzionalità e la sua potenziale utilità per un vasto numero di utenti, è probabile che i patch vengano inclusi in una delle prossime versioni stabili del kernel. Nel frattempo, gli utenti più esperti potranno provare a compilare e installare i patch manualmente, ma questa operazione richiede una certa familiarità con il processo di sviluppo del kernel Linux. leggi qui: LiteBox 0.1: Microsoft apre il sandbox su Linux.

MINISFORUM AI X1 Pro
HX370 · 32 GB DDR5 · 1 TB
Wi-Fi 7 BT 5.4 · 2× USB-A 3.2 Gen2, 2× USB4, 1x USB 2.0, 1x DP2.0, 1 HDMI 2.1, 1× jack audio 3,5mm, Oculink

Origimagic C4 Air
Ryzen 5 3500U · 8 Gb DDR4 · 256 GB
WiFi 5, BT5.0 · 3x USB-A 3.2, 1x USB-A 2.0, 1x USB-C 1080, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan, 1x DC-IN
Non disponibile su Amazon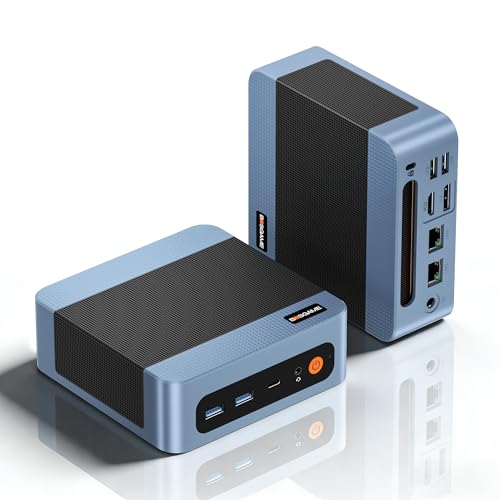
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN

NiPoGi AM21
Ryzen 7 8745HS · 16 GB DDR5 · 512 GB
Wi-Fi 6 bt 5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB4, 1x USB-C, 2x HDMI, 1x Jack audio 3.5mm, 1x DC-IN (alimentazione)

NiPoGi E3B
AMD 7430U · 16 GB LPDDR4 · 512 GB SSD
6x USB 3.2, 1x USB-C, 1x Lan, 1x DP1.4, 1x HDMI2.0, 1 Jack 3,5

NiPoGi P1
ΑΜD PRO 7330U · 16 GB DDR4 · 256 GB
Wi-Fi 5 - Bt 4.2 · 1x HDMI2.0, 1x USB3.2 Type-C, 1x DP1.4, 1x LAN RJ45, 6x USB3.2 Gen1, 1x jack audio e 1x porta DC
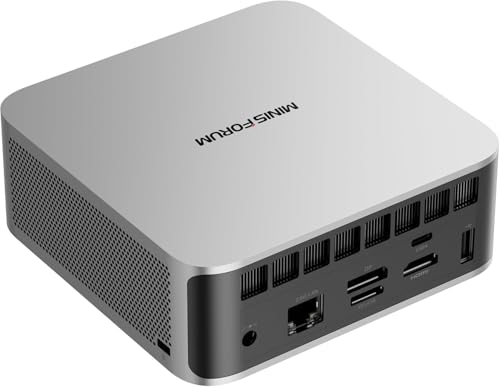
MINISFORUM X1 Lite-255
AMD Ryzen 7 · 16 GB DDR5 · 512 GB
Wi-Fi 7, Bt 5.4 · 2x USB-A 3.2, 2 x USB4, 1x Lan2.5, 1x HDMI2.1, 1x DP2.0, 1x Oculink

GMKtec Nucbox G10
AMD Ryzen 5 3500U · 16 GB DDR4 · 512 GB
Wi-Fi 5 BT 5.0 · 2x USB3.2, 1 USB-C, 1x USB2.0, 1x HDMI 2.1, 1x DP 1.4, 1x 2,5LAN

GMKtec M5 Ultra
AMD Ryzen 7 7730U · 16GB DDR4 · 1TB SSD
WiFi 6e, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 2.5G, 1x DC-IN

Beelink SER9
AMD Ryzen AI 7 H350 · 32GB LPDDR5X · 1TB SSD PCIe4.0
Wi‑Fi 6, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 2x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 1x Lan 2,5G, 1x DC-IN
In definitiva, questa è una notizia positiva per l’ecosistema Linux. Dimostra ancora una volta la capacità della comunità di affrontare le sfide tecniche e di offrire soluzioni innovative che migliorano sia la sicurezza che la fruibilità del sistema operativo. L’ibernazione sicura in modalità Lockdown Mode è solo un esempio di come Linux continui a evolversi per soddisfare le esigenze degli utenti moderni.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.