
Kernel Linux: Nuove Regole per le Patch di Sicurezza

Linux sta cambiando il suo approccio alle patch di sicurezza, introducendo una nuova regola che riguarda la gestione degli aggiornamenti del kernel. Questa modifica potrebbe avere un impatto significativo sulla velocità con cui le vulnerabilità vengono risolte e sulla stabilità generale del sistema operativo.
Il cambiamento, annunciato di recente, riguarda il processo di stabilizzazione delle patch. leggi qui: l’articolo originale su IlSoftware.it. Questo aggiornamento del processo di sviluppo del kernel Linux si affianca alle recenti discussioni sulla gestione delle patch e sul loro impatto sulle distribuzioni, come spiegato nella nostra guida a Linux Mint.
Un Nuovo Approccio alla Stabilizzazione
Storicamente, le patch di sicurezza per Linux venivano integrate nel kernel principale in base a un certo numero di criteri, tra cui la gravità della vulnerabilità e l’impatto potenziale. Il nuovo approccio introduce una regola più stringente che richiede un periodo di stabilizzazione più lungo prima che una patch possa essere considerata per l’inclusione nel kernel. Questo significa che anche le correzioni considerate critiche potrebbero subire ritardi se non soddisfano i nuovi requisiti di stabilità.
Implicazioni per la Sicurezza e gli Utenti
L’obiettivo principale di questa modifica è aumentare la qualità complessiva del kernel Linux riducendo il rischio di regressioni o effetti collaterali imprevisti derivanti dall’applicazione rapida delle patch. Tuttavia, questo potrebbe significare che gli utenti dovranno attendere più a lungo per ricevere correzioni importanti, esponendoli potenzialmente a rischi per la sicurezza nel frattempo. Il bilanciamento tra velocità di rilascio e stabilità è sempre stata una sfida nello sviluppo del kernel, e questa nuova regola rappresenta un tentativo di trovare un compromesso accettabile.
La decisione, sebbene mirata a migliorare la qualità complessiva del codice, solleva interrogativi sulla sua influenza sulla reattività agli attacchi informatici. Un periodo di stabilizzazione più lungo potrebbe consentire agli aggressori di sfruttare le vulnerabilità per un tempo maggiore prima che siano effettivamente corrette e distribuite. I manutentori del kernel stanno cercando di mitigare questo rischio attraverso una valutazione più rigorosa delle patch e l’implementazione di processi di test migliorati.
È importante sottolineare che questa nuova regola non si applica a tutte le patch. Le correzioni critiche che affrontano vulnerabilità attivamente sfruttate potrebbero ancora essere incluse nel kernel in tempi brevi, ma saranno soggette a un controllo più approfondito per garantire la loro stabilità. Il processo di revisione del codice rimarrà fondamentale per identificare e risolvere potenziali problemi prima che raggiungano gli utenti finali.
Per gli utenti Linux, questo significa che potrebbero ricevere aggiornamenti del kernel meno frequentemente, ma con una maggiore garanzia di stabilità e affidabilità. Le distribuzioni Linux, come Ubuntu, Fedora e Debian, dovranno adattare i loro processi di rilascio per tenere conto di questa nuova regola, garantendo che gli aggiornamenti del kernel siano accuratamente testati prima della distribuzione agli utenti.
Inoltre, la comunità open source svolgerà un ruolo cruciale nel garantire il successo di questa iniziativa. I contributori e i tester saranno fondamentali per identificare potenziali problemi e fornire feedback prezioso ai manutentori del kernel. La collaborazione tra sviluppatori, esperti di sicurezza e utenti finali sarà essenziale per mantenere Linux un sistema operativo sicuro e affidabile.

MINISFORUM AI X1 Pro
HX370 · 32 GB DDR5 · 1 TB
Wi-Fi 7 BT 5.4 · 2× USB-A 3.2 Gen2, 2× USB4, 1x USB 2.0, 1x DP2.0, 1 HDMI 2.1, 1× jack audio 3,5mm, Oculink
Non disponibile su Amazon
Raspberry Pi 4
Quad-Core Cortex A72 · 4 GB LPDDR4 · 64 GB
W-Fi, Bt 5.0 · 2x USB3.0, 2x USB2.0, 2x Micro HDMI

NiPoGi P1
ΑΜD PRO 7330U · 16 GB DDR4 · 256 GB
Wi-Fi 5 - Bt 4.2 · 1x HDMI2.0, 1x USB3.2 Type-C, 1x DP1.4, 1x LAN RJ45, 6x USB3.2 Gen1, 1x jack audio e 1x porta DC
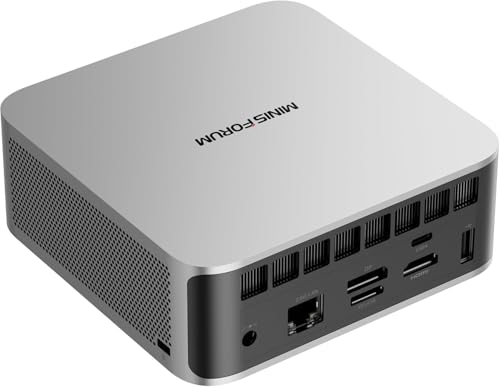
MINISFORUM X1 Lite-255
AMD Ryzen 7 · 16 GB DDR5 · 512 GB
Wi-Fi 7, Bt 5.4 · 2x USB-A 3.2, 2 x USB4, 1x Lan2.5, 1x HDMI2.1, 1x DP2.0, 1x Oculink
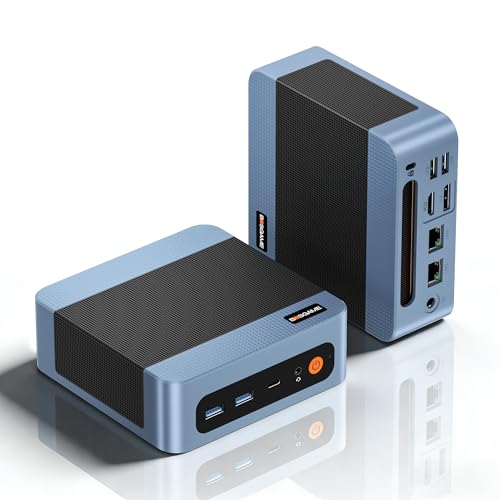
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN

Beelink SER9
AMD Ryzen AI 7 H350 · 32GB LPDDR5X · 1TB SSD PCIe4.0
Wi‑Fi 6, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 2x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 1x Lan 2,5G, 1x DC-IN

GMKtec Nucbox G10
AMD Ryzen 5 3500U · 16 GB DDR4 · 512 GB
Wi-Fi 5 BT 5.0 · 2x USB3.2, 1 USB-C, 1x USB2.0, 1x HDMI 2.1, 1x DP 1.4, 1x 2,5LAN

GMKtec M5 Ultra
AMD Ryzen 7 7730U · 16GB DDR4 · 1TB SSD
WiFi 6e, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 2.5G, 1x DC-IN

GEEKOM A9Max
AMD Ryzen AI 9 HX 370 · 32 GB DDR5 · 2TB SSD
WiFi 7, BT5.4 · 5x USB-A 3.2, 1x USB-A 2.0, 2x USB-C, 2x HDMI, 1x Jack audio, 2x Lan 2.5G, 2.5G, 1x DC-IN
Non disponibile su Amazon
NiPoGi E3B
AMD 7430U · 16 GB LPDDR4 · 512 GB SSD
6x USB 3.2, 1x USB-C, 1x Lan, 1x DP1.4, 1x HDMI2.0, 1 Jack 3,5
La decisione riflette una crescente attenzione alla qualità del codice e alla stabilità a lungo termine, anche a costo di rallentare leggermente il processo di rilascio delle patch. Resta da vedere come questa nuova regola influenzerà l’ecosistema Linux nel suo complesso, ma rappresenta un passo significativo verso la creazione di un sistema operativo ancora più robusto e sicuro.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.