

Rustls 0.23.45: Corretto un problema di sicurezza datato

Rustls, la moderna libreria TLS scritta in linguaggio Rust, ha ricevuto un aggiornamento alla versione 0.23.45 per risolvere una vulnerabilità di sicurezza presente sin dal 2024. Questo rilascio mira a mitigare un problema introdotto nel codice, mentre librerie consolidate come OpenSSL, BoringSSL e altre non sono interessate.
Rustls si distingue per la sua attenzione alla sicurezza della memoria, grazie all’utilizzo del linguaggio Rust. Tuttavia, come spesso accade con le re-implementazioni di progetti complessi, possono emergere nuove vulnerabilita. leggi qui: l’annuncio originale su Phoronix. Questa situazione sottolinea l’importanza di audit e test approfonditi anche in progetti con solide fondamenta teoriche. leggi qui: OpenSSL 4.1 Alpha 1: Novita e ottimizzazioni in arrivo.
Dettagli sulla vulnerabilità
Sebbene le informazioni specifiche sulla natura esatta della vulnerabilita non siano state divulgate immediatamente, si sa che risale al 2024. Questo suggerisce un periodo prolungato di potenziale esposizione per i sistemi che utilizzano versioni vulnerabili di Rustls. La correzione implementata nella versione 0.23.45 dovrebbe eliminare il rischio, garantendo una maggiore sicurezza delle comunicazioni protette da TLS.
Implicazioni per l’ecosistema Linux
Rustls sta guadagnando popolarita nell’ecosistema Linux, in particolare in progetti che privilegiano la sicurezza e le prestazioni. La libreria viene impiegata in diversi componenti di sistema, applicazioni server e strumenti a riga di comando. Pertanto, l’aggiornamento alla versione 0.23.45 è cruciale per mantenere un elevato standard di sicurezza su distribuzioni come Ubuntu o Kali Linux. La sua natura in Rust la rende attraente anche per sviluppatori che cercano alternative a librerie tradizionali scritte in C o C++, offrendo una maggiore garanzia contro vulnerabilità legate alla gestione della memoria. Gli utenti sono invitati a verificare se i loro sistemi utilizzano Rustls e, in caso affermativo, ad aggiornare tempestivamente la libreria.
L’importanza degli aggiornamenti di sicurezza
Questo episodio sottolinea l’importanza critica degli aggiornamenti di sicurezza, anche per librerie relativamente nuove e ben progettate. La scoperta di una vulnerabilità che risale a due anni prima evidenzia la necessita di un monitoraggio continuo del codice e di test approfonditi per identificare e correggere tempestivamente i problemi. La velocita con cui il team di Rustls ha reagito alla segnalazione della vulnerabilita è degna di nota, dimostrando un impegno costante verso la sicurezza degli utenti. L’attenzione alla sicurezza non deve mai venire meno, soprattutto in un mondo sempre più connesso e minacciato da attacchi informatici.
Rust e le nuove implementazioni TLS
La scelta del linguaggio Rust per l’implementazione di librerie come Rustls è significativa. Rust offre un sistema di tipi avanzato e un controllo rigoroso della memoria, riducendo drasticamente il rischio di errori comuni in altri linguaggi, come buffer overflow o dangling pointer. Tuttavia, anche con queste protezioni integrate, non si può escludere la possibilità di introdurre nuove vulnerabilità durante lo sviluppo. La complessita delle implementazioni TLS, con i loro intricati protocolli e algoritmi crittografici, rende particolarmente difficile garantire un codice completamente sicuro. L’attenzione alla sicurezza deve quindi essere costante, con audit regolari del codice e test di penetrazione per individuare eventuali punti deboli.
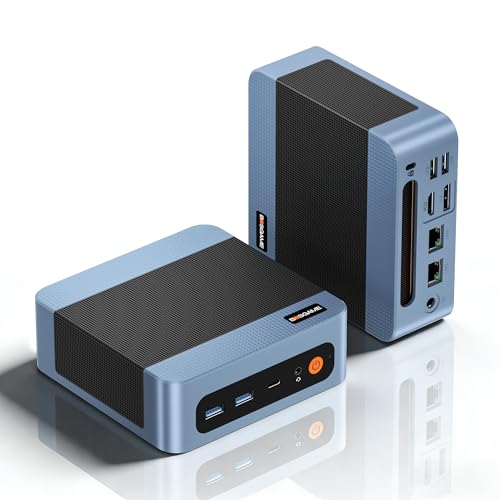
BOSGAME E5
AMD Ryzen 5 5300U · 16GB DDR4 · 512 GB
WiFi 5, BT5.0 · 2x USB-A 3.2, 2x USB-A 2.0, 1x USB-C 4K, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan 1x DC-IN

GMKtec Nucbox G10
AMD Ryzen 5 3500U · 16 GB DDR4 · 512 GB
Wi-Fi 5 BT 5.0 · 2x USB3.2, 1 USB-C, 1x USB2.0, 1x HDMI 2.1, 1x DP 1.4, 1x 2,5LAN

GEEKOM A9Max
AMD Ryzen AI 9 HX 370 · 32 GB DDR5 · 2TB SSD
WiFi 7, BT5.4 · 5x USB-A 3.2, 1x USB-A 2.0, 2x USB-C, 2x HDMI, 1x Jack audio, 2x Lan 2.5G, 2.5G, 1x DC-IN

Beelink SER9
AMD Ryzen AI 7 H350 · 32GB LPDDR5X · 1TB SSD PCIe4.0
Wi‑Fi 6, BT5.2 · 2x USB-A 3.2, 2x USB-A 2.0, 2x USB-C, 1x HDMI, 1 DP, 1x Jack audio, 1x Lan 2,5G, 1x DC-IN

Origimagic C4 Air
Ryzen 5 3500U · 8 Gb DDR4 · 256 GB
WiFi 5, BT5.0 · 3x USB-A 3.2, 1x USB-A 2.0, 1x USB-C 1080, 1x HDMI, 1 DP, 1x Jack audio, 2x Lan, 1x DC-IN
Non disponibile su Amazon
GMKtec Mini PC EVO-X2 64+2T
AMD Ryzen™ AI Max+ 395 · 64 GB LPDDR5 · 2 TB
Wi-Fi 7, Bt5.4 · 3× USB-A 3.2 Gen2, 2× USB4, 2x USB 2.0, 1× lettore SD, 1x DP1.4, 1 HDMI 2.1, 2× jack audio 3,5mm
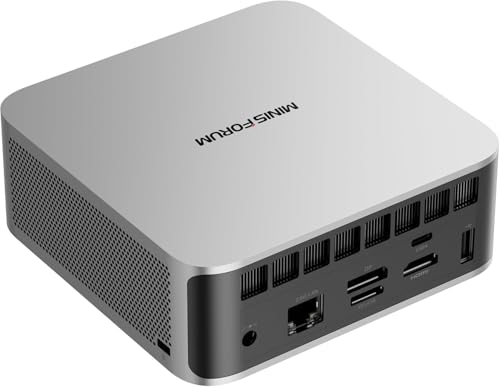
MINISFORUM X1 Lite-255
AMD Ryzen 7 · 16 GB DDR5 · 512 GB
Wi-Fi 7, Bt 5.4 · 2x USB-A 3.2, 2 x USB4, 1x Lan2.5, 1x HDMI2.1, 1x DP2.0, 1x Oculink

Raspberry Pi 4
Quad-Core Cortex A72 · 4 GB LPDDR4 · 64 GB
W-Fi, Bt 5.0 · 2x USB3.0, 2x USB2.0, 2x Micro HDMI

NiPoGi P1
ΑΜD PRO 7330U · 16 GB DDR4 · 256 GB
Wi-Fi 5 - Bt 4.2 · 1x HDMI2.0, 1x USB3.2 Type-C, 1x DP1.4, 1x LAN RJ45, 6x USB3.2 Gen1, 1x jack audio e 1x porta DC

MINISFORUM AI X1 Pro
HX370 · 32 GB DDR5 · 1 TB
Wi-Fi 7 BT 5.4 · 2× USB-A 3.2 Gen2, 2× USB4, 1x USB 2.0, 1x DP2.0, 1 HDMI 2.1, 1× jack audio 3,5mm, Oculink
Non disponibile su AmazonL’aggiornamento a Rustls 0.23.45 rappresenta un passo importante verso la mitigazione di una potenziale minaccia alla sicurezza. La trasparenza del team di sviluppo e la rapidità con cui hanno affrontato il problema sono encomiabili, dimostrando un forte impegno per proteggere gli utenti da possibili attacchi. È fondamentale che tutti coloro che utilizzano Rustls applichino immediatamente l’aggiornamento per garantire la sicurezza dei propri sistemi e delle proprie comunicazioni.
Non perderti i prossimi consigli
Guide, recensioni e novità su Linux, Mini PC e open source, dritte sul tuo Telegram. Niente spam, solo quello che vale la pena leggere.
IncastroPC partecipa al Programma Affiliazione Amazon EU. Prezzi e disponibilità soggetti a variazione.